Behörden und öffentliche Einrichtungen
Bund, Länder, Kommunen, Hochschulen, kommunale IT-Dienstleister
Belegter Härtungsstand je Gerät für Prüfungen, Revision und Vergabe.
Unser Kernprodukt
Security- und Compliance-Analyse für Windows-Clients und -Server: ein Nur-Lese-Scan, ein Bericht mit Soll-Werten je Standard und Risk-Score, ein Dashboard für die ganze Flotte. Nachweis statt Schätzung - für Geschäftsführung, Auditoren und Aufsicht, auch nach NIS2 und DORA.
SecCheck ist eine Software der BitStream GmbH aus Passau zur Security- und Compliance-Analyse von Windows-Clients und -Servern: Die Analysekomponente SecCheck Report prüft den Konfigurationsstand ausschließlich lesend und ohne Agent gegen Microsoft Security Baselines, BSI IT-Grundschutz und SiSyPHuS, CIS Benchmarks und DoD STIGs. Die Software erfasst technische Zustände automatisiert und schafft eine belastbare Grundlage für technische und organisatorische Entscheidungen.
Das Ergebnis sind reproduzierbare Berichte, mit denen Sie den Sicherheitszustand Ihrer Systeme gegenüber Geschäftsführung, Auditoren und Aufsicht belegen - eine dokumentierte Nachweisposition statt einer bloßen Einschätzung. SecCheck unterstützt damit unter anderem Nachweispflichten nach NIS2 und DORA.
SecCheck gibt es als Einzellizenz, Mehrfachpaket oder Abonnement; die Erfassung läuft vollständig in Ihrer eigenen Umgebung, eine dauerhafte Cloud- oder Internetverbindung ist nicht erforderlich. Die Auswertung erfolgt im SecCheck-Portal - oder mit der Platin-Lizenz komplett bei Ihnen im Haus.
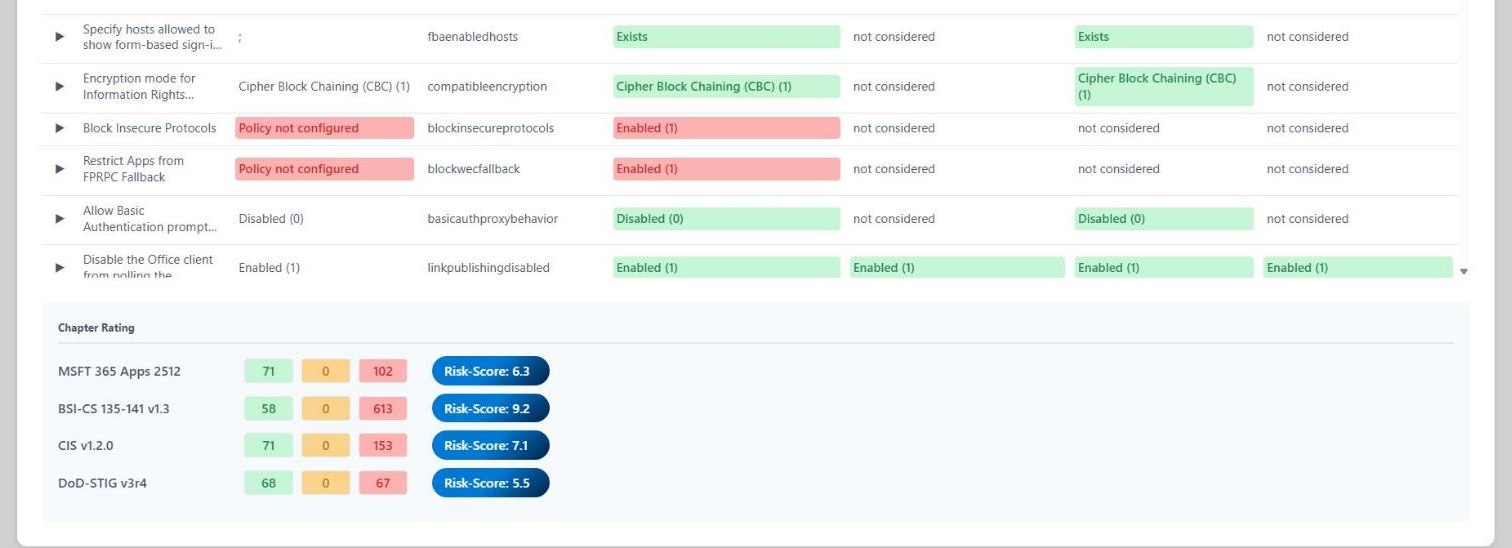
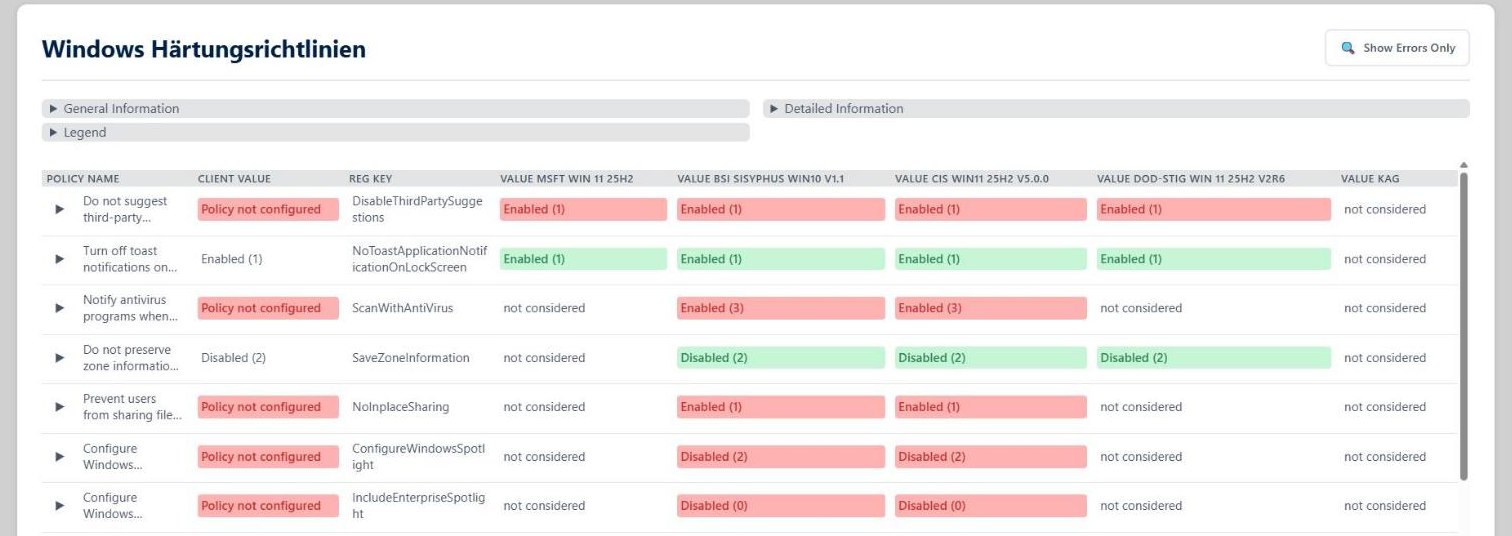
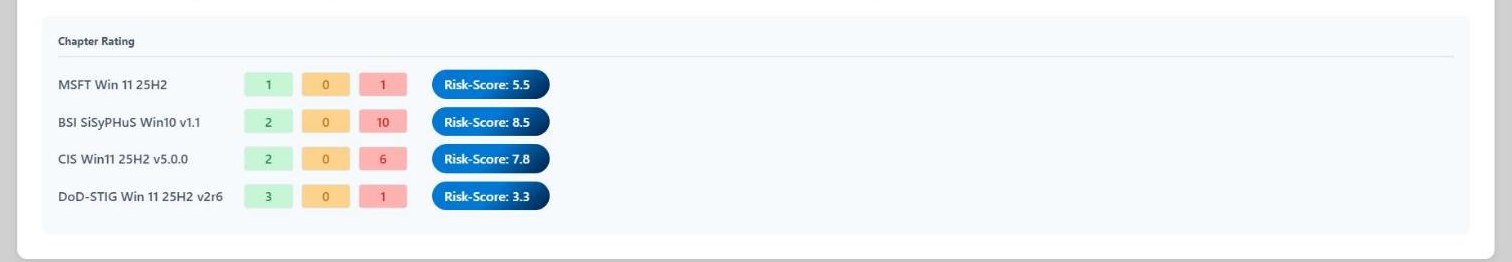
Aus dem Bericht: Richtlinien mit Ist- und Soll-Werten, darunter die Kapitelbewertung mit Risk-Score je Standard.
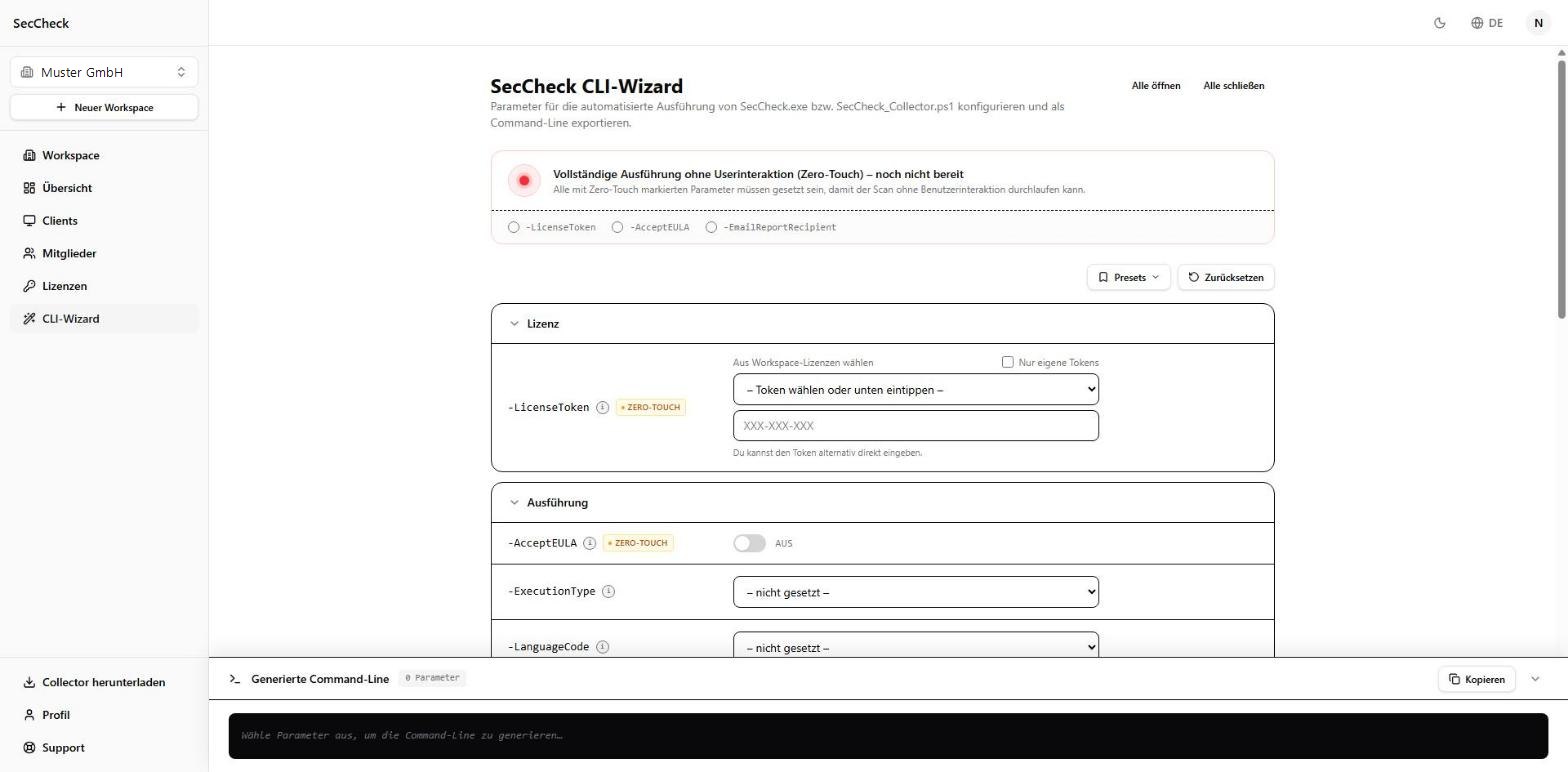
CLI-Wizard: Parameter wählen, Kommandozeile kopieren, in der Softwareverteilung hinterlegen.
Jeder Scan liefert einen Bericht je Gerät - Hardware, Betriebssystem, Lizenz, installierte Apps und dann Kapitel für Kapitel die Härtung: Windows, Microsoft Edge, Internet Explorer, Microsoft Office 365, Mozilla Firefox, OneDrive. Zu jeder Richtlinie steht der Wert des Geräts neben den Soll-Werten der Standards - Microsoft Security Baselines, BSI SiSyPHuS, CIS Benchmarks, DoD STIGs und auf Wunsch Ihre eigenen Vorgaben. Grün erfüllt, rot abweichend, „not considered“, wo ein Standard keine Aussage trifft.
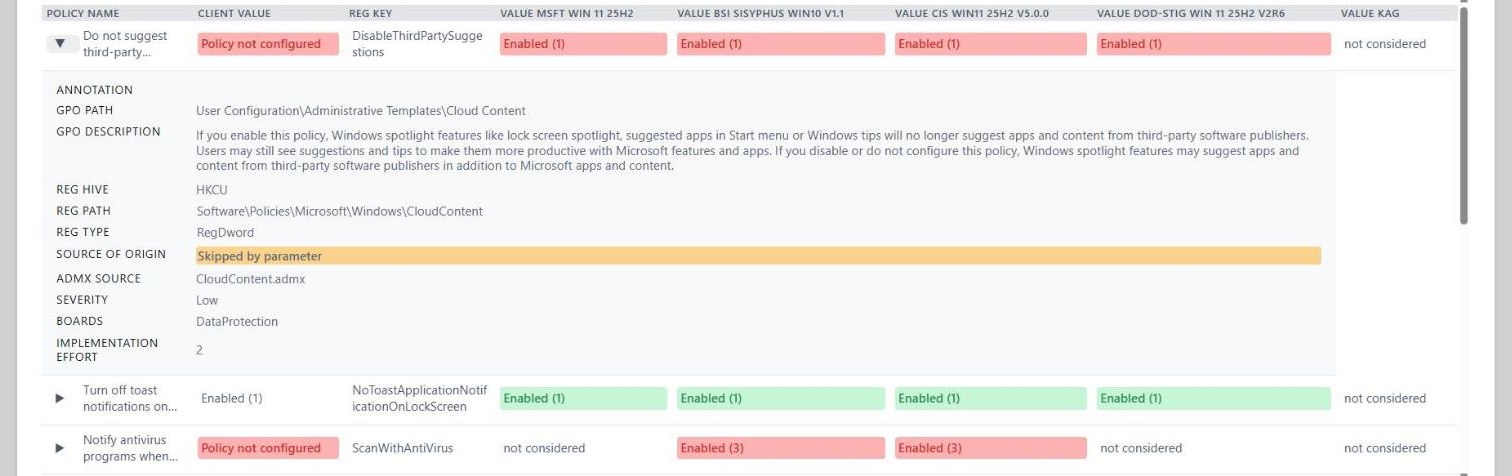
Jede Richtlinie lässt sich aufklappen. Darunter stehen GPO-Pfad und Beschreibung, Registry-Hive, -Pfad und -Typ, die Herkunft des Werts, die ADMX-Quelle, Schweregrad, Themenfeld und Umsetzungsaufwand. Der Administrator sieht sofort, wo er den Wert prüft und wo er ihn setzt - ohne Nachschlagen in Baseline-Dokumenten.
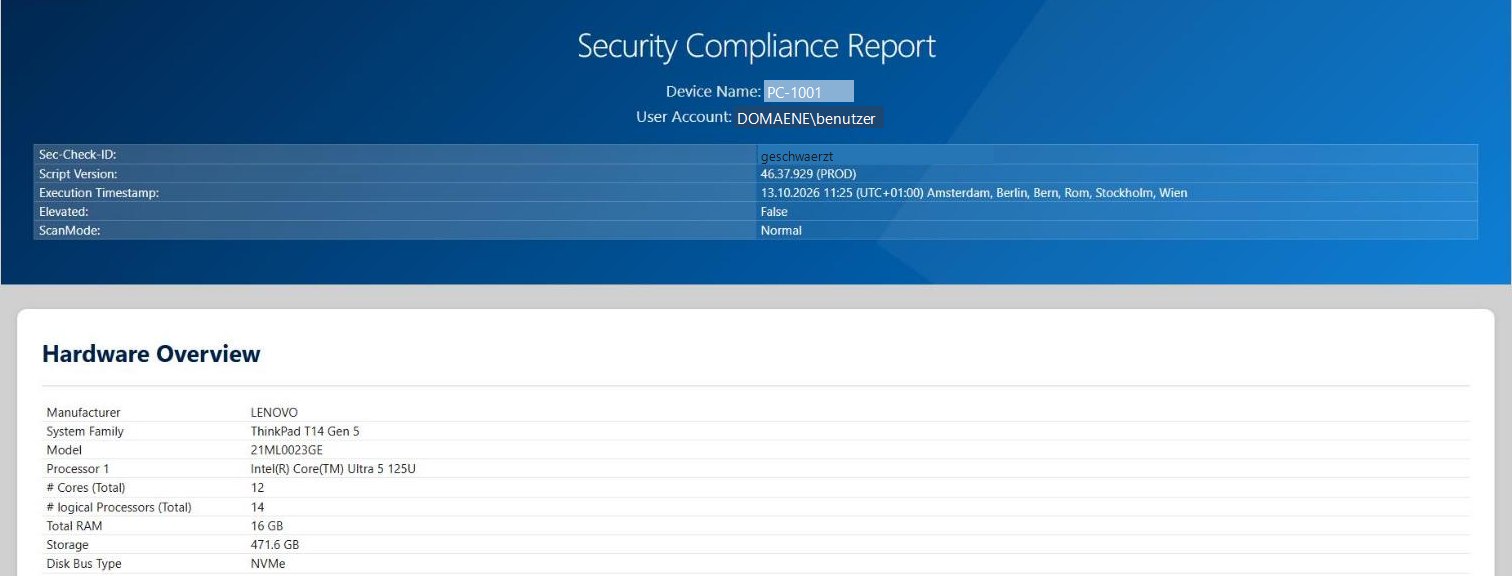
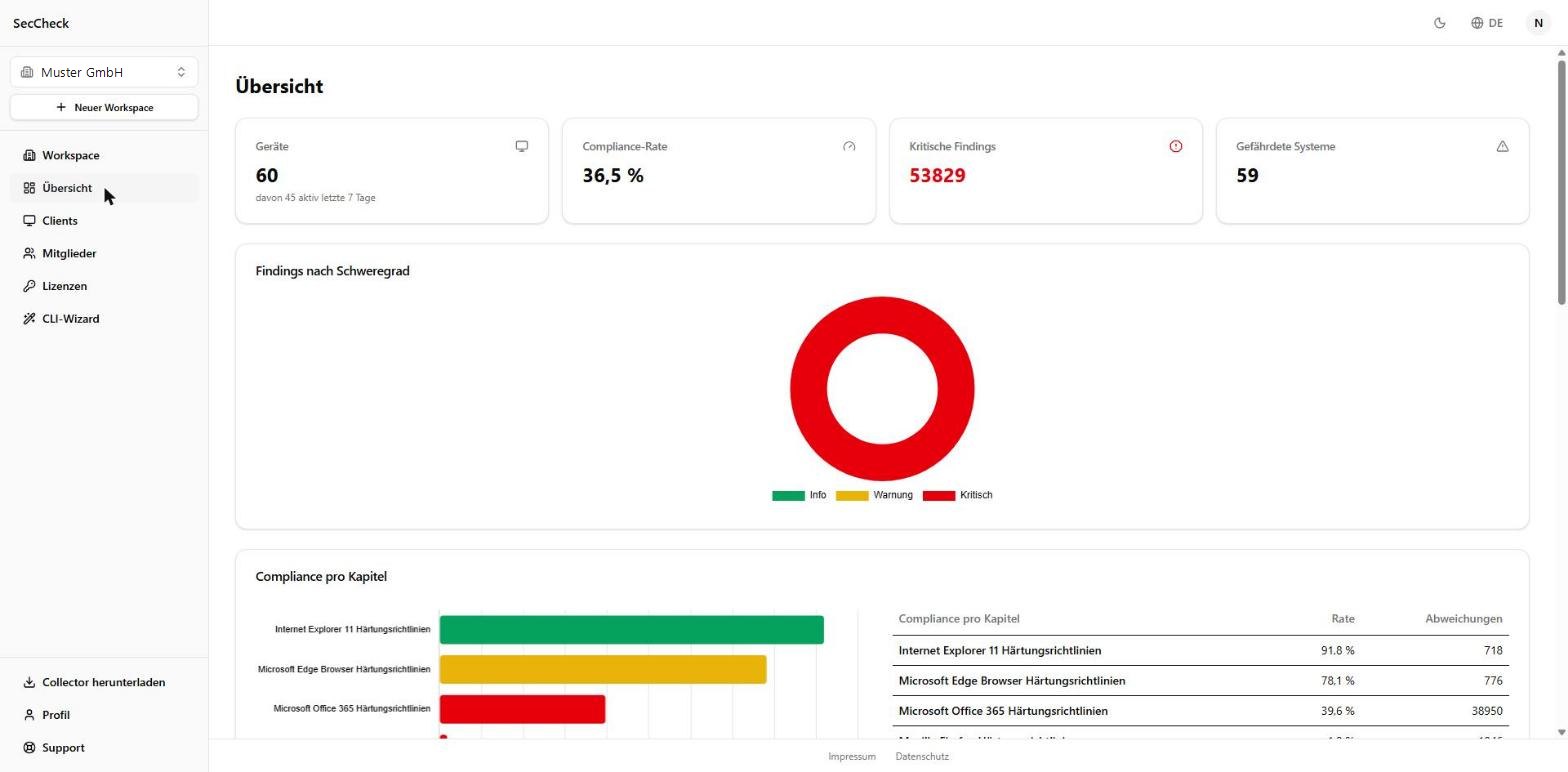
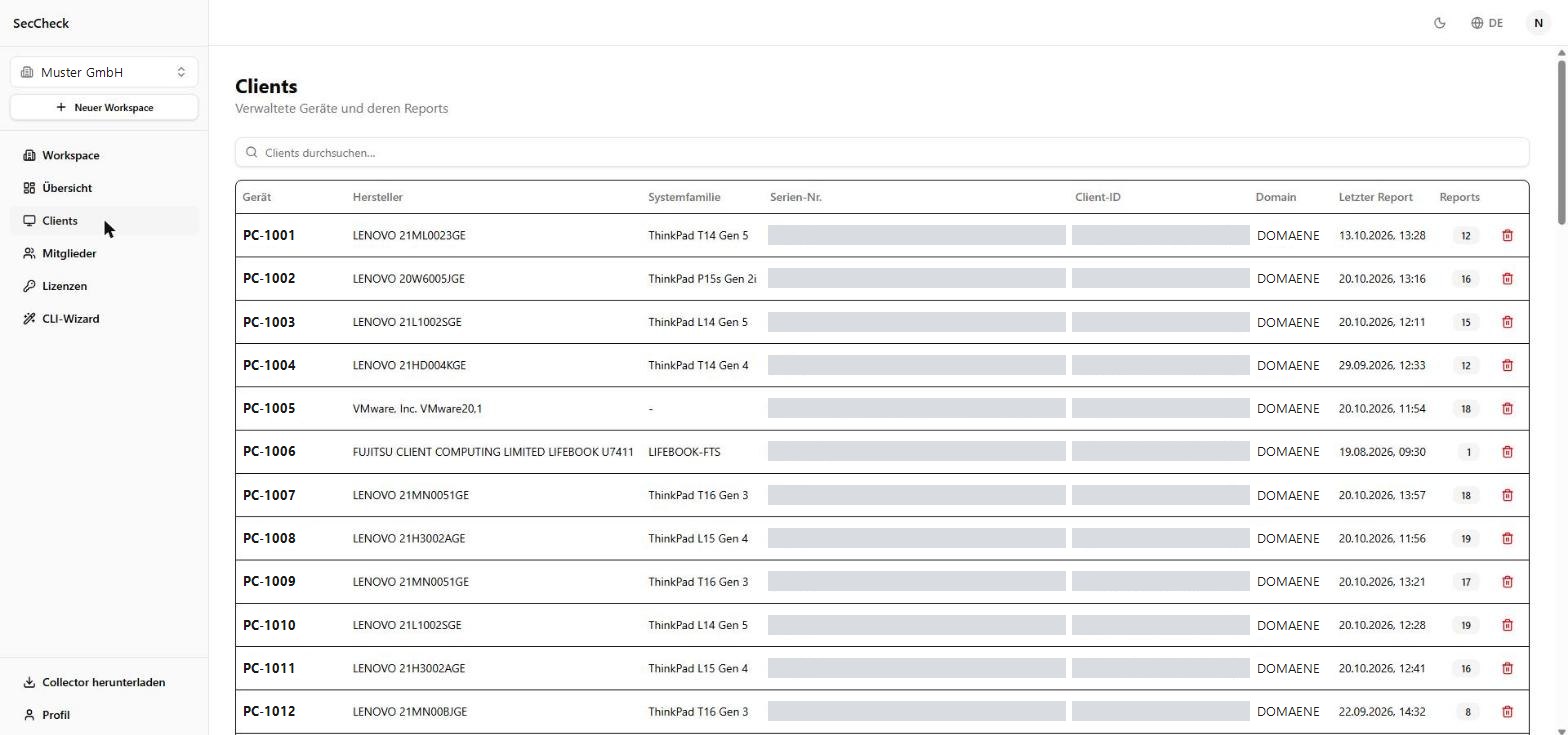
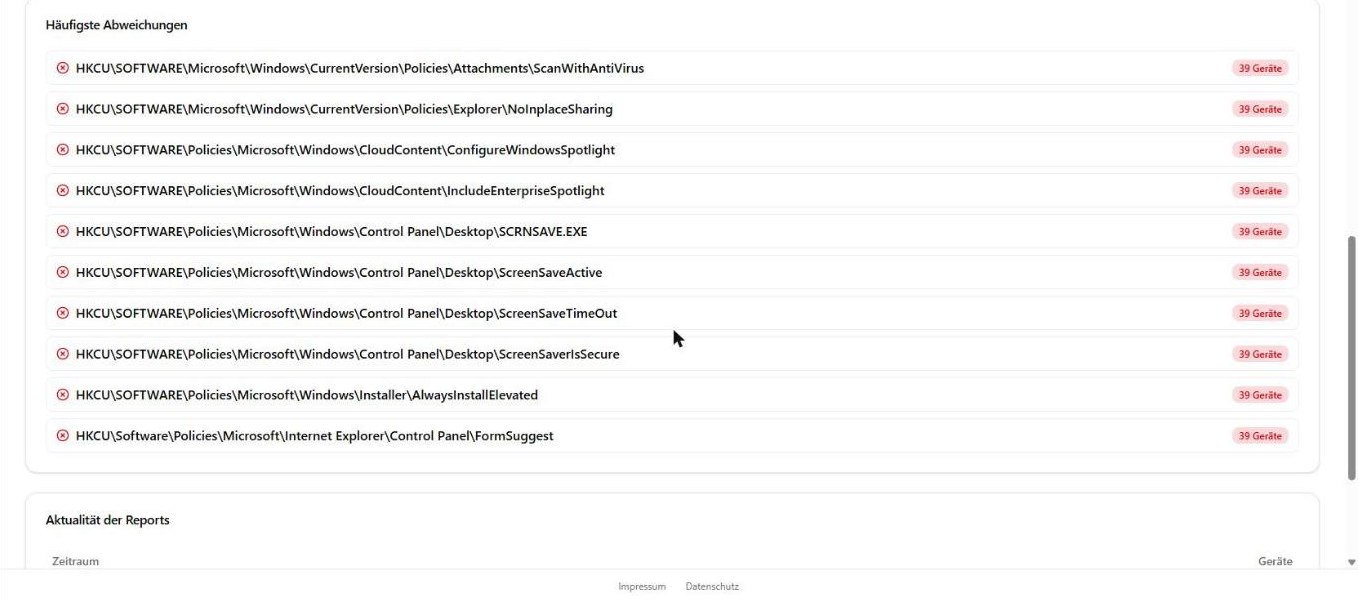
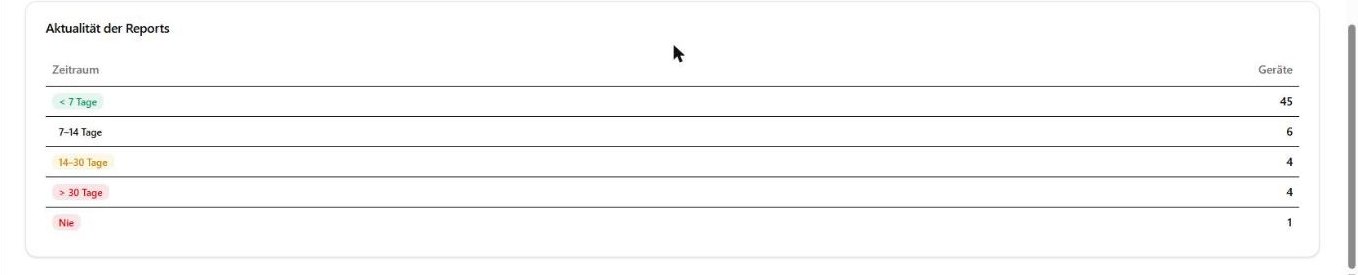
Ein Workspace je Organisation - IT-Dienstleister verwalten mehrere Kunden getrennt. Das Dashboard zeigt, wo die Flotte steht: Geräte, Compliance-Rate, kritische Findings, gefährdete Systeme, Findings nach Schweregrad, Compliance je Kapitel, die am häufigsten verfehlten Richtlinien und die Aktualität der Berichte. Die Client-Liste zeigt jedes Gerät mit Hersteller, Modell, Domäne, letztem Bericht und Berichtshistorie.
Die rein lesende Komponente zur objektiven Erfassung und Bewertung sicherheitsrelevanter Systemzustände - Collector, Bericht und Portal. Verfügbar.
Optionale Umsetzungswerkzeuge für spezialisierte IT-Dienstleister und interne IT - nie automatisch aktiv, immer mit bewusster Freigabe. In Planung, nicht Bestandteil von SecCheck Report™.
Analyse und Umsetzung sind bewusst getrennt: SecCheck liefert die technische Entscheidungsgrundlage; die Verantwortung für Bewertung und Umsetzung bleibt beim Kunden oder beim beauftragten Dienstleister.
SecCheck ist kein EDR-, SIEM- oder Monitoring-System, kein Penetrationstest und kein Schwachstellenscanner und bewertet ausschließlich Windows-Systeme; es ersetzt kein Audit und keine Zertifizierung, sondern liefert den technischen Nachweis dafür.
SecCheck wird lizenzbasiert genutzt - als Einzellizenz, Mehrfachpaket oder Abonnement mit Scan-Kontingent; jede Endkundenorganisation erhält eine eigene Lizenz. Drei Stufen bauen aufeinander auf:
Eine Testlizenz zeigt Funktionsweise und Bewertungslogik mit anonymisierten Inhalten; ein Proof of Concept wird projektbezogen vereinbart. IT-Dienstleister und Managed Security Service Provider nutzen SecCheck für mehrere Kunden - mit Partnerbereich, Kundenverwaltung und Provisionsmodell.
SecCheck richtet sich an Organisationen, die Sicherheit nachweisen müssen und den Betrieb dabei nicht unterbrechen können. Die Nachweispflichten je Branche beschreibt die Branchenübersicht auf seccheck.io; Defence und Behörden stellen wir hier auf bitstream.de vor.
Bund, Länder, Kommunen, Hochschulen, kommunale IT-Dienstleister
Belegter Härtungsstand je Gerät für Prüfungen, Revision und Vergabe.
Verteidigungsnahe Organisationen und Zulieferer der Verteidigungsindustrie
Erhebung und Deployment ohne Internet, Nachweis je Gerät, kontrollierte Lieferkette per Datenschleuse.
Systemhäuser, Rechenzentren, Managed Service Provider
Strukturierte Analyse- und Bewertungsgrundlagen für mehrere Kundenumgebungen.
Stadtwerke, Energieversorger, Netzbetreiber, Wasser und Abwasser
Belegte Konfiguration für Zertifizierungsaudits und Nachweise gegenüber der Aufsicht, auch in getrennten Netzen.
Krankenhäuser, Kliniken, MVZ, Praxen, Labore, Reha und Pflege
Sicherheit prüfen, ohne Versorgung und Betrieb zu unterbrechen.
Banken, Sparkassen, Versicherer, Vermögensverwalter, Zahlungs- und Leasingdienstleister
IKT-Risiken technisch belegen, Prüfungen durch Aufsicht und Wirtschaftsprüfer vorbereiten.
Automobil- und Maschinenbau-Zulieferer, Chemie, Pharma, Medizintechnik, Logistik
Kunden, Auditoren und Aufsicht verlangen belegte Härtung statt bloßer Richtlinien.
Rechtsanwälte, Notare, Patentanwälte, Steuerberater, Wirtschaftsprüfer
Schutz des Mandatsgeheimnisses, pragmatische Prüfung ohne eigene IT-Abteilung.
Caritas, Diakonie, kirchliche Einrichtungen, Stiftungen, Bildungsträger
Eigenes kirchliches Datenschutzrecht, große Windows-Flotten, Nachweis gegenüber Aufsicht und Trägern.
Die Kacheln nennen die Vorgaben, an denen sich die jeweilige Branche messen lassen muss. Was dahinter steht, in Kürze. SecCheck liefert dafür den technischen Nachweis je Gerät, ersetzt aber keine rechtliche Bewertung.
Ein schwerer IT-Sicherheitsvorfall kann eine solche bestandsgefährdende Entwicklung sein. Für Geschäftsleiter von GmbH, AG, UG, gGmbH und Genossenschaft folgt daraus: Sie müssen den Stand der IT-Sicherheit kennen und überwachen, mit der Sorgfalt eines ordentlichen Geschäftsmanns (§ 43 Abs. 2 GmbHG, § 93 Abs. 2 AktG). Die NIS2-Umsetzung verlangt von der Geschäftsleitung zusätzlich, die Risikomanagementmaßnahmen zu billigen, ihre Umsetzung zu überwachen und sich schulen zu lassen. Behörden fallen nicht unter das StaRUG, kommunale Gesellschaften in privater Rechtsform schon. SecCheck liefert dafür den belegten Stand je Gerät: nachvollziehbar, wiederholbar, als Bericht. Eine rechtliche Bewertung ersetzt das nicht.
Alle Details zu Umfang, Branchen und Partnermodell stehen auf der SecCheck-Produktwebsite, dazu ein anonymisierter Beispielbericht und häufige Fragen zu Lizenz und Betrieb - oder sprechen Sie direkt mit uns.
Oder direkt: +49 851 204248-0 · info@bitstream.de