Branche Behörden
IT-Sicherheit für Behörden und öffentliche Einrichtungen
Prüfbar, datensparsam, aus Deutschland: Werkzeuge, die den Sicherheitszustand Ihrer Windows-Systeme belegen, ohne Cloud-Zwang auskommen und Ihrem Helpdesk Arbeit abnehmen. Für Bundes-, Landes- und Kommunalverwaltungen, Hochschulen, Schulen, kommunale Rechenzentren und IT-Dienstleister der öffentlichen Hand.
Was Behörden von uns bekommen
Nachweis statt Einschätzung
Rechnungshöfe, das BSI und die Aufsicht fragen nach Belegen, nicht nach Eindrücken. SecCheck liest Windows-Clients und -Server aus, ohne sie zu verändern, und bewertet sie gegen BSI IT-Grundschutz und SiSyPHuS, CIS Benchmarks und Microsoft Security Baselines - reproduzierbar, mit Zeitstempel und Skriptversion. Der Bericht stützt die NIS2-Umsetzung und die Vorbereitung auf Prüfungen.
Werkzeuge ohne Cloud-Zwang
Die Erhebung läuft ohne Internet; ausgewertet wird im EU-gehosteten Portal oder mit der Platin-Lizenz vollständig im eigenen Rechenzentrum. Win-INNsider und File-INNsider arbeiten lokal, ohne Telemetrie und ohne Konto. Datensparsamkeit ist bei uns Entwurfsziel, nicht Einstellung.
Kurze Wege zum Hersteller
Keine Warteschleife, kein Chatbot ohne Ansprechpartner: Bei uns erreichen Sie die Menschen, die unsere Werkzeuge bauen. Fragen aus Vergabe, Datenschutz und Prüfung beantworten wir direkt - mit dem Dokument, das Sie dafür brauchen.
Wenig Personal, viele Standorte
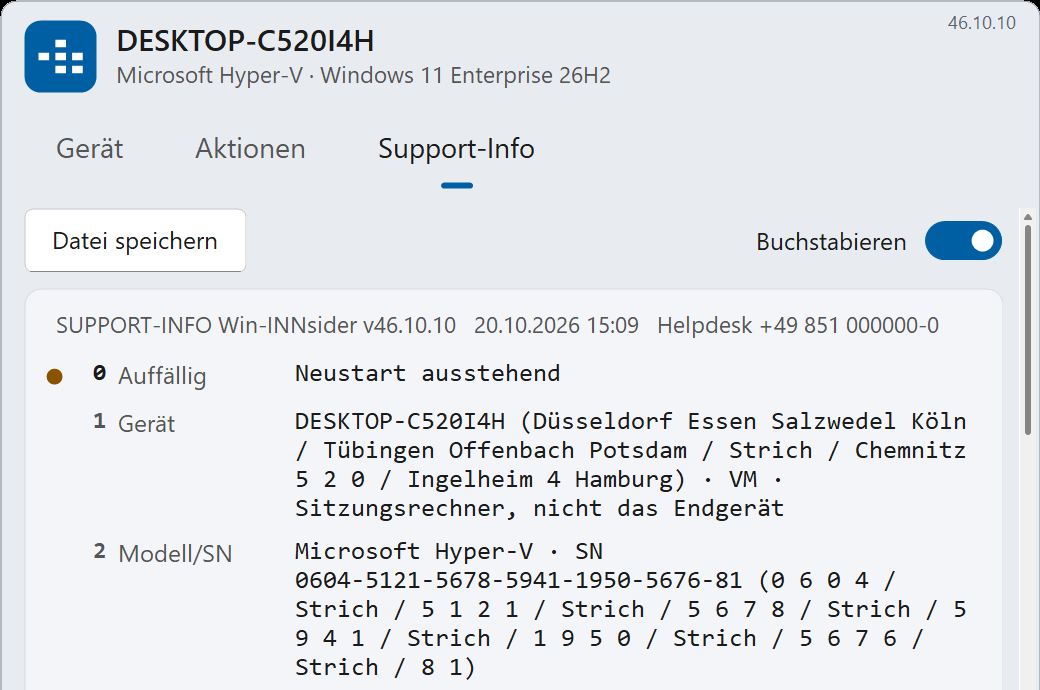
Verwaltungen betreuen oft viele Standorte mit kleinen Teams und Support am Telefon. Unsere kostenlosen Werkzeuge verkürzen genau diese Wege: die Support-Info in festen Zeilen für den Helpdesk, die Herkunft eines Installationspakets auf einen Blick - verteilt per Gruppenrichtlinie, ohne zusätzliche Laufzeiten, hell und dunkel wie Windows.
Unsere Produkte für Behörden
SecCheck - der Nachweis für Prüfer
Nur-Lese-Scan ohne Agent auf Windows 10 und 11 sowie Windows Server ab 2016; Bericht je Gerät mit Soll-Werten nach BSI, CIS, Microsoft und DoD STIGs, Risk-Score je Kapitel; Dashboard je Organisation mit den häufigsten Abweichungen und der Aktualität der Berichte. Rollout über Gruppenrichtlinie oder Aufgabenplanung, ohne Installation. Für Grundschutz-Nachweise, die NIS2-Umsetzung und die Vorbereitung auf Prüfungen.
Zur Produktseite SecCheck · Behörden-Seite auf seccheck.io (neuer Tab)
Win-INNsider - der Helfer für den Helpdesk
Zeigt dem Anwender Gerätename, Seriennummer, Netz und Windows-Stand in einem Flyout und liefert die Support-Info in festen Zeilen - den Rechnernamen auf Wunsch buchstabiert nach DIN 5009, damit am Telefon nichts schiefgeht. Schnellschalter für Touch-Display, Präsentationsmodus und Energie; Rollout als MSI per Gruppenrichtlinie, Intune oder MECM. Kostenlos; Behörden registrieren sich, ein Supportvertrag ist optional.
Mehr zu Win-INNsiderFile-INNsider - Herkunft von Paketen belegen
Bevor ein Installationspaket freigegeben wird: Authenticode-Signatur mit Signierer, Aussteller und Status, Prüfsummen von MD5 bis SHA-512 - im Explorer-Kontextmenü, offline, mit Erklärung zu jedem Fehlercode. „Alles kopieren“ liefert den Textblock für das Freigabeprotokoll. Kostenlos, als signiertes MSI.
Mehr zu File-INNsideromniDEPLOY - Deployment für Sonderfälle
Bürger- und Schulungsterminals, Kiosksysteme, Sonderarbeitsplätze und abgeschottete Netze, die kein Intune und kein Active Directory sehen: Installation per Netzwerk-Boot unter aktivem Secure Boot, Härtung nach BSI, CIS oder Microsoft inklusive, Nachweis je Gerät. On-Premises oder als SaaS, Einführung als Projekt.
Mehr zu omniDEPLOY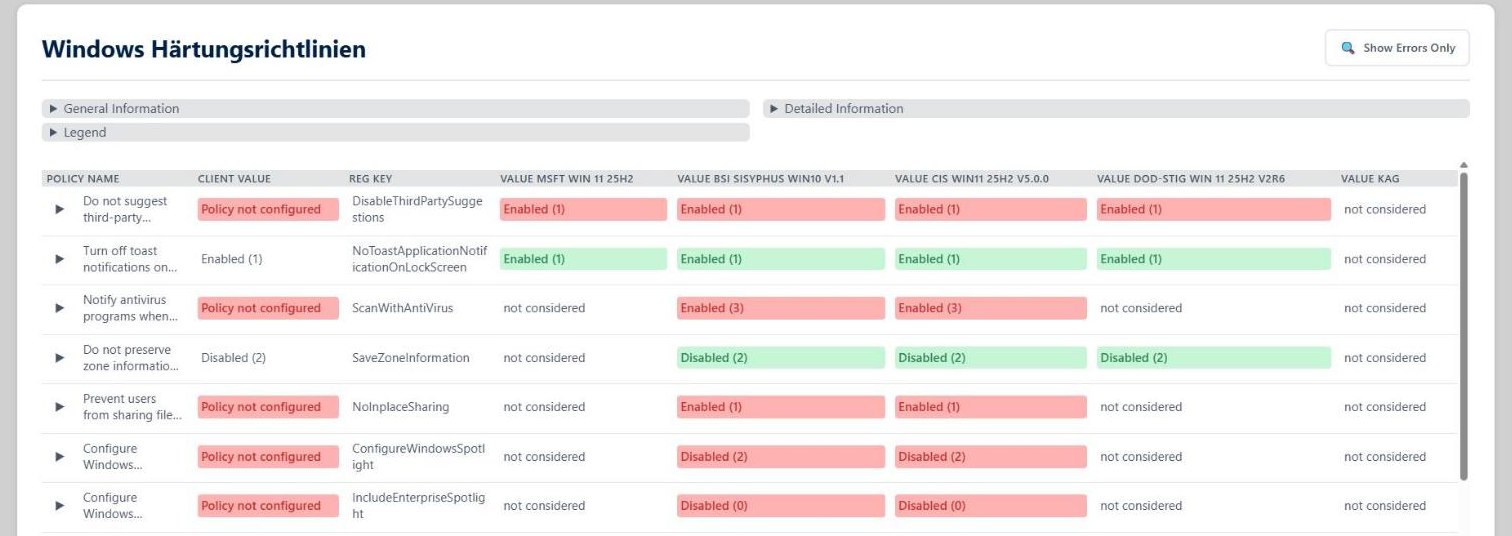
Normen und Vorgaben
- BSI IT-Grundschutz
- Bewertung der Windows-Härtung gegen BSI-Vorgaben (IT-Grundschutz, SiSyPHuS) in SecCheck; Härtungsschichten nach BSI in omniDEPLOY; Serverbetrieb nach Grundschutz-Bausteinen
- NIS2
- Reproduzierbarer Nachweis des Sicherheitszustands je System mit Zeitstempel und Skriptversion; Dashboard für den Stand der gesamten Flotte
- ISO 27001
- Technische Belege für ISMS-Audits, häufig auf Basis von IT-Grundschutz; Bericht je Gerät mit Zeitstempel und Skriptversion
- CIS Benchmarks
- Soll-Werte je Richtlinie im SecCheck-Bericht; Härtung nach CIS Level 2 in omniDEPLOY
- Microsoft Security Baselines
- Soll-Werte je Richtlinie im SecCheck-Bericht; als Härtungsschicht in omniDEPLOY
- DoD STIGs
- Zusätzliche Zuordnung je Richtlinie im SecCheck-Bericht, wo die Prüfvorgabe es verlangt
- DSGVO
- Verarbeitung ausschließlich im EU/EWR-Raum; technische Konfigurationsdaten statt Personendaten, Konten und Profile pseudonymisierbar, Softwareinventur abschaltbar; keine Telemetrie in den Werkzeugen
- Barrierefreiheit
- Erklärung zur Barrierefreiheit dieser Website nach BFSG, orientiert an WCAG 2.1 AA; die Werkzeuge folgen dem hellen und dunklen Windows-Schema
Für die Vergabe
Was Vergabestellen über den Lieferanten wissen müssen, steht hier - ohne Umweg über ein Vertriebsgespräch:
- Deutscher Hersteller - BitStream GmbH mit Sitz in Passau, gegründet 2014; Teilnehmer der Allianz für Cyber-Sicherheit des BSI; Forschungsvorhaben mit Bescheinigung der BSFZ (Forschungszulage).
- Eigenfinanziert - vollständig aus eigener Kraft, unabhängig von externen Investoren.
- Lizenzmodelle, keine Überraschungen - SecCheck in den Stufen Silber, Gold und Platin als Einzellizenz, Mehrfachpaket oder Abonnement; Win-INNsider und File-INNsider kostenlos, Behörden registrieren sich - kostenlos mit Einwilligung zur Nutzung der E-Mail-Adresse, mit Supportvertrag kostenpflichtig.
- Signierte Software - Programme und Installationspakete tragen eine EV-Codesignatur; Prüfsummen stehen auf den Produktseiten.
- Dokumente auf Anfrage - Datenschutzbeschreibung, Verarbeitungsübersicht, Lizenzbedingungen und technische Beschreibungen liefern wir für Ihre Vergabeunterlagen.
Beratung aus der Praxis
Über 20 Jahre Projekte bei Bundesbehörden, KRITIS-Betreibern und Großunternehmen stecken in unseren Werkzeugen - und in unserem Consulting: Ist-Aufnahme mit SecCheck, Maßnahmenplan nach Risiko und Aufwand, Härtung nach BSI, CIS und Microsoft, Active-Directory-Tiering, Begleitung bis zum Nachweis für die Prüfung. Messen statt schätzen - auch bei der Beratung.
Sprechen Sie mit uns
Ob Grundschutz-Nachweis, NIS2-Umsetzung, Helpdesk-Entlastung oder Terminals ohne Domäne: Nennen Sie uns Ihre Ausgangslage, wir antworten mit dem Werkzeug, das passt - und sagen es auch, wenn keines passt.
Oder direkt: +49 851 204248-0 · info@bitstream.de